Hackers prorrusos se atribuyen ciberataques a supermercados europeos: arruinaron toneladas de comida al apagar las cámaras frigoríficas
Los grupos NoName057 y Z-Pentest se adjudicaron las fallas provocadas al alterar las funciones de software en equipos de refrigeración de supermercados europeos.El sabotaje elevó las temperaturas en las cámaras de frío a más de 50 grados, lo que obligó a descartar toneladas de alimentos…
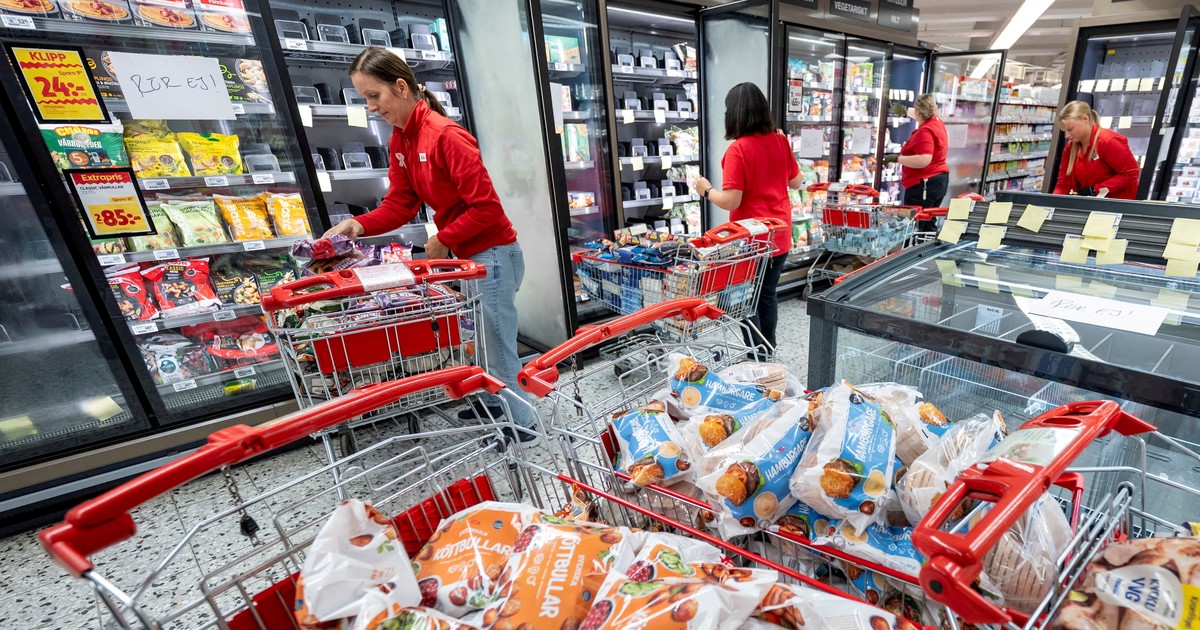
Dos grupos de hackers prorrusos NoName057 y Z-Pentest en el radar de la inteligencia estadounidense y de Europol desde el año pasado reivindicaron este miércoles los ciberataques contra miles de frigoríficos de centenares de supermercados europeos que provocaron pérdidas millonarias porque hubo que tirar a la basura toneladas de alimentos y hubo que suspender la actividad de cientos de establecimientos. En sus ciberataques consiguieron poner muchas cámaras frigoríficas a temperaturas de hasta 50 o más grados.La reivindicación llegó en un video difundido en redes sociales y descubierto en primer lugar por la radio televisión pública italiana RAI y por la agencia italiana de noticias ANSA. Diplomáticos europeos habían señalado desde el martes que sus sospechas después de reuniones con autoridades de ciberseguridad de los 27 países de la Unión Europea se centraban en Rusia aunque nadie había señalado oficialmente a Moscú. Tampoco este miércoles hasta el cierre de esta nota ninguna autoridad europea acusó oficialmente al Kremlin de los ataques.NoName057 y Z-Pentest aseguran que atacaron equipos de las marcas Danfoss y Dixell ampliamente utilizados en Europa para el control remoto de los sistemas de refrigeración. Afirman en su reivindicación que no tuvieron que usar programas informáticos maliciosos ni virus sino que tras hackear los sistemas simplemente se aprovecharon de las funcionalidades del software para alterar el funcionamiento de los frigoríficos. Además amenazaron con que pueden atacar instalaciones mucho más estratégicas como las de abastecimiento de agua centrales eléctricas almacenes de alimentos y usinas.Los ataques empezaron el 12 de octubre contra cadenas de supermercados francesas como Carrefour Monoprix o Intermarché. Y la noche del domingo al lunes se extendieron por Europa hasta afectar al menos a Alemania Bélgica Estonia Finlandia Irlanda Italia Luxemburgo Países Bajos y Suecia. Fuera de la Unión Europea también hubo ciberataques contra el Reino Unido.La reivindicación es una pista pero las autoridades europeas no dan nada por sentado. Fuentes de la Comisión Europea explican que es igual de posible que estos grupos de hackers estén detrás del ciberataque a que no lo estén y simplemente se estén dando una importancia que no tienen para hacer que crezca su fama.NoName057 y Z-Pentest no son totalmente desconocidos para las autoridades de inteligencia occidentales. Ambas organizaciones llevan al menos un año bajo el radar de los servicios europeos y estadounidenses porque se dedican a lanzar ciberataques contra países que apoyan con armas o plata a Ucrania como son los europeos.La ola de ciberataques comenzó en FranciaNoName057 dio sus primeros pasos en marzo de 2022 semanas después de que Rusia lanzara la agresión militar contra Ucrania. Su especialidad por entonces eran los ataques de denegación de servicio conocidos en la jerga informática como DDoS. Consiste en generar con medios informáticos cantidades masivas de peticiones a páginas web o servidores hasta que queden bloqueados. A través de esos métodos han generado problemas en administraciones públicas de gobiernos europeos en servicios digitales y empresas de seguridad.Las autoridades europeas consideran que Z-Pentest es más peligroso. Nacido en septiembre de 2024 se centra en atacar sistemas informáticos que se usan para controlar fábricas. Su objetivo no es bloquear páginas sino alterar el funcionamiento de la industria. Su prioridad es la industria militar europea.Europa tiene conocimiento del peligro de estos grupos al menos desde que el 9 de diciembre del año pasado la Agencia de Seguridad Nacional estadounidense (NSA) el FBI y organismos de más de 20 países entre ellos muchos europeos publicaron una alerta sobre eventuales ataques de hackers al servicio del Kremlin contra infraestructuras críticas de países que apoyan a Ucrania.Esa alerta mencionaba a esos dos grupos además de a CARR y a Sector16. Y decían que buscaban aprovecharse de sistemas de control remoto mal protegidos para lanzar ataques contra el abastecimiento de agua energía y alimentos en Europa. El pasado 14 de julio una operación de Europol con varias agencias de seguridad europeas y estadounidenses consiguió desactivar servidores que usaban NoName057. Hubo 24 registros domiciliarios (la mitad en España) y dos detenidos.Europol calculó entonces que hay unos 4.000 simpatizantes de estos grupos con más o menos conocimientos informáticos para actuar como hackers que apoyan sus operaciones y reciben recompensas por participar en ataques informáticos.PB
Noticias relacionadas
Se fue de Bolivia el presidente de la Corte Suprema, entre acusaciones cruzadas por vínculos narcos y de persecución política
La oposición paraguaya presenta al Congreso un pedido de destitución del presidente Santiago Peña por el "corralito" y la crisis bancaria